SquidC5: KI-nativ, selbstgehosteter C5-Teamserver für rote Teams
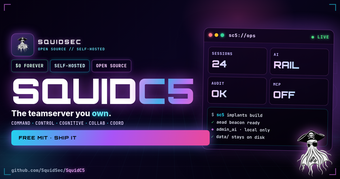
SquidC5 von SquidSec ist ein sicherheitsorientierter, KI-nativer C5-Teamserver für autorisierte Red-Teaming- und Penetrationstestoperationen. Er läuft als selbstgehosteter Server, der KI-Agenten in Command-and-Control-Workflows integriert, um Aktionen und Teamkommunikation über eine standardisierte Schnittstelle zu koordinieren. Das Tool richtet sich an professionelle Sicherheitsbetreiber, die lokale Kontrolle über Engagementdaten und automatisierte Koordination in kontrollierten Testumgebungen benötigen.
Welche Aufgaben können Sie tatsächlich mit dem Tool durchführen?
SquidC5 fungiert als ein KI-nativer Teamserver, der darauf abzielt, offensive Sicherheitsaktivitäten über Betreiber und Werkzeuge hinweg zu koordinieren, orchestrierte Befehlssequenzen und agentenverwaltete Workflows zu produzieren. Seine Architektur entspricht den fünf C5-Säulen: Befehl, Kontrolle, Kognition, Zusammenarbeit und Koordination, die leitet, wie es Teamkoordinationsartefakte bereitstellt. Typische Anwendungen sind Multi-Operator-Engagements, skriptbasierte Aufklärungs- und Ausbeutungsabläufe sowie die Erstellung eines prüfbaren operativen Protokolls für die Nachbesprechung nach dem Engagement.
Wie zuverlässig sind automatisierte Koordinations- und Kontrollaktionen?
Das Tool wendet operationale Kontrollen an, die bestimmen, wann und wie die Automatisierung läuft, was die Zuverlässigkeit der generierten Aktionen beeinflusst. Model Context Protocol (MCP)-Integration standardisiert Agentenaufrufe, während administrative Gatekeeping die versehentliche Ausführung reduziert. Zu den wichtigsten Sicherheitsvorkehrungen gehören:
- MCP standardmäßig deaktiviert, bis es ausdrücklich aktiviert wird
- INKO-Sandbox für die Ausführung von administrativer KI
- Token-validierte Admin-Benutzeroberfläche sowie Richtlinien-Engine und Protokollierung
Diese Sicherheitsvorkehrungen erfordern bewusste administrative Entscheidungen, bevor hochwirksame Automatisierung ausgeführt wird, und schränken unbeabsichtigtes Verhalten ein.
Welche Eingaben und Bereitstellungseinschränkungen beeinflussen die Nutzung?
Die Bereitstellung erfolgt selbstgehostet und wird über GitHub für kontrollierte Sicherheitsumgebungen verteilt, sodass Teams das Hosting und die Verbindungen bereitstellen, die mit dem MCP-Ökosystem integriert sind. Der Server minimiert absichtlich exponierte Flächen, ohne öffentliche OpenAPI-Dokumentation und ohne Wildcard-CORS standardmäßig, was externe Angriffsvektoren reduziert, aber vorkonfigurierte Integrationen erfordert. Die Eingaben sind daher Toolaufrufe und Agentenaufforderungen, die den vom Team bereitgestellten MCP-kompatiblen Verbindungen entsprechen.
Passt es in professionelle Red-Team-Workflows und OPSEC-Praktiken?
Der Entwickler hat das Projekt für professionelle Red-Teams und Penetrationstester erstellt, die unter formalen OPSEC-Kontrollen arbeiten. Der Fokus des Projekts auf Selbsthosting, administrativem Zugang mit Gatekeeping und Protokollierung stimmt mit den Gegneremulations-Workflows überein, die von erfahrenen Betreibern verwendet werden. Organisationen, die Staging-Umgebungen, Änderungsmanagement und Richtlinienaufsicht pflegen, ziehen den größten operativen Nutzen aus dem Governance-Modell des Servers.
Am besten für disziplinierte Teams mit Hosting und Governance
SquidC5 ist eine praktische Option für professionelle Red Teams, die eine lokale KI-Koordination und strenge OPSEC-Kontrolle benötigen. Das Design geht davon aus, dass Teams Hosting, Governance und administrative Aufsicht bereitstellen, sodass Organisationen ohne diese Praktiken weniger unmittelbaren Wert erhalten. Planen Sie die Konfiguration und Anpassung der Richtlinien vor den Live-Betrieb, um vorhersehbares, prüfbares Automatisierungsverhalten zu erhalten.